KI-Omnibus 2026: Was Unternehmen jetzt wissen müssen

Die wichtigsten Änderungen im Überblick
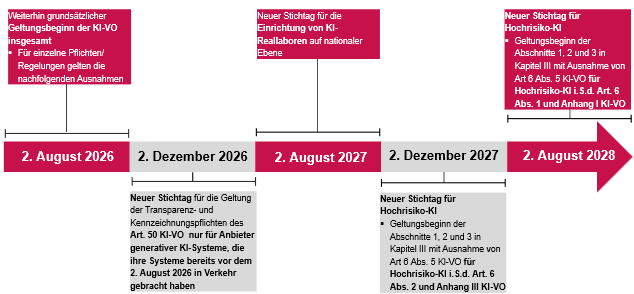
Compliance-Fahrplan: Die Stichtage der KI-VO bis 2028
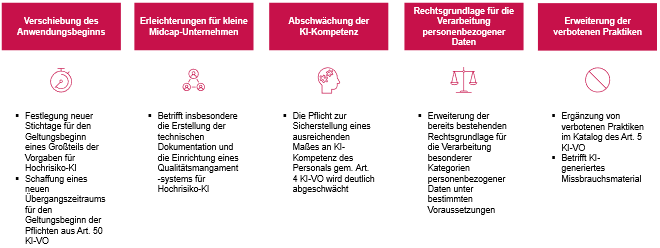
Zentrale Änderungen im Detail
Bisherige Definition des Sicherheitsbauteils in der KI-VO: | Eingrenzung des Begriffs des Sicherheitsbauteils im KI-Omnibus 2026 |
Praktische Relevanz:
| |
|
|
Anforderungen an die KI- | Beschränkung der Anforderungen an die |
|
|
Rechtsgrundlage zur Verarbeitung besonderer Kategorien personenbezogener Daten bisher: | Erweiterung der Rechtsgrundlage im KI-Omnibus 2026 |
|
|
Entlastungen für kleine Midcap-Unternehmen
Der KI-Omnibus erweitert bestimmte Erleichterungen, die bislang vor allem KMU und Start-up-Unternehmen zugutekamen, auf kleine Midcap-Unternehmen. Darunter fallen nach der Definition des neuen Art. 3 Nr. 14b KI-VO i.V.m. Nr. 2 des Anhangs der Empfehlung (EU) 2025/1099 Unternehmen, die keine KMU sind, aber weniger als 750 Personen beschäftigen und einen Jahresumsatz von höchstens 150 Mio. EUR erzielen oder deren Jahresbilanzsumme sich auf höchstens 129 Mio. EUR beläuft. Praktisch relevant ist dies vor allem für Anbieter von Hochrisiko-KI-Systemen: Sie können insbesondere bei der Bereitstellung der technischen Dokumentation und der Einrichtung eines Qualitätsmanagementsystems von vereinfachten Anforderungen profitieren. Zudem sollen KMU und kleine Midcap-Unternehmen einen bevorzugten Zugang zu den auf nationaler Ebene sowie auf Unionsebene zu errichtenden KI-Reallaboren erhalten. Für wachstumsstarke Unternehmen lohnt sich daher eine Prüfung, ob sie künftig unter diese neue Kategorie fallen und dadurch Compliance-Aufwand reduzieren können.
Datenschutz und Bias-Kontrolle
Der KI-Omnibus erweitert die Möglichkeit, besondere Kategorien personenbezogener Daten zur Erkennung und Korrektur von Verzerrungen in KI-Systemen zu verarbeiten. Diese Befugnis wird aus dem Kapitel in der KI-VO zu Hochrisiko-Systemen herausgelöst und kann künftig auch für Betreiber sowie für andere KI-Systeme und KI-Modelle relevant werden. Eine pauschale Lockerung der datenschutzrechtlichen Anforderungen an die Verarbeitung besonderer Kategorien personenbezogener Daten ist damit aber nicht verbunden: Die Verarbeitung bleibt nur ausnahmsweise zulässig, wenn sie unbedingt erforderlich ist und der Zweck nicht mit anonymisierten, synthetischen oder sonst weniger sensiblen Daten erreicht werden kann. Unternehmen sollten deshalb vorab dokumentieren, warum sensible Daten benötigt werden, welche Schutzmaßnahmen greifen und wann die Daten wieder gelöscht werden.
Erweiterung des Katalogs der verbotenen Praktiken in Art. 5 KI-VO
Der KI-Omnibus erweitert den Katalog der verbotenen KI-Praktiken in Art. 5 KI-VO um besonders missbrauchsanfällige generative KI-Anwendungen. Künftig untersagt sind KI-Systeme, mit denen realistisch wirkende intime oder sexuelle Inhalte über bestimmbare natürliche Personen ohne deren ausdrückliche Zustimmung erzeugt oder manipuliert werden können. Ebenfalls verboten werden KI-Systeme, die Darstellungen sexuellen Kindesmissbrauchs (sog. CSAM) erzeugen oder manipulieren. Die Verbote betreffen sowohl Anbieter, die solche KI-Systeme auf dem Unionsmarkt bereitstellen, als auch Betreiber, die entsprechende Systeme zu den aufgeführten Zwecken einsetzen.
Fazit und Handlungsempfehlungen
Der KI-Omnibus bringt vor allem punktuelle Entlastungen, Klarstellungen und Fristverschiebungen – aber keine generelle Verschiebung des Geltungsbeginns sämtlicher Vorschriften der KI-VO. Für Unternehmen kommt es deshalb jetzt darauf an, die Änderungen gezielt auszuwerten und nicht pauschal davon auszugehen, dass KI-Compliance insgesamt später relevant wird.
Es empfiehlt sich daher folgendes Vorgehen:
- Fristen konkret prüfen: Welche Pflichten werden tatsächlich verschoben, welche gelten weiter?
- Sicherheitsbauteile neu bewerten: Bei produktintegrierter KI prüfen und dokumentieren, ob ein echter Sicherheitsbezug besteht.
- Bias-Daten absichern: Personenbezogene Daten besonderer Kategorien zu diesem Zweck weiterhin nur bei strenger Erforderlichkeit und mit klaren Schutz- und Löschkonzepten verarbeiten.
- Midcap-Erleichterungen nutzen: Prüfen, ob die Schwellenwerte für Midcap-Unternehmen eingehalten werden und ob ggf. vereinfachte Dokumentations- und Qualitätsmanagementanforderungen genutzt werden können.
- Generative KI absichern: Neue Verbote in Art. 5 KI-VO durch technische Sperren, Moderation und klare Nutzungsregeln praktisch umsetzen.
Erfahren Sie mehr über das umfangreiche Spektrum unserer Beratungsdienstleistungen –
stets individuell angepasst an die spezifischen Anforderungen Ihres Unternehmens.